Ciberseguridad
Disable Anonymous Enumeration of Shares
Tiempo de lectura: 4 minutos
Introducción
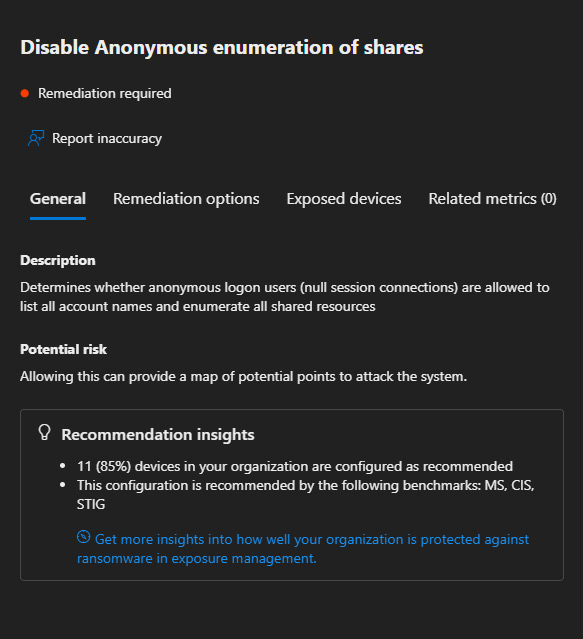
Windows, por defecto, puede permitir que usuarios no autenticados obtengan información sobre cuentas y recursos compartidos. Aunque esto no proporciona acceso directo, facilita el reconocimiento del entorno y puede ayudar en ataques contra contraseñas o de ingeniería social.
Para reducir esta exposición, Microsoft recomienda habilitar la configuración Network access: Do not allow anonymous enumeration of SAM accounts and shares, que en este artículo abordaremos como Disable Anonymous enumeration of shares.
Puedes consultar toda la información sobre esta configuración en la documentación oficial de Microsoft: Network access: Do not allow anonymous enumeration of SAM accounts and shares.
¿Qué es Disable Anonymous enumeration of shares?
Disable Anonymous enumeration of shares es una medida de seguridad de Microsoft que impide que las conexiones anónimas enumeren cuentas almacenadas en SAM (Security Accounts Manager) y recursos compartidos de red.
Al habilitar la directiva de seguridad local Network access: Do not allow anonymous enumeration of SAM accounts and shares, los usuarios no autenticados dejan de poder consultar esta información de forma anónima.
Esta configuración reduce la información disponible durante la fase de reconocimiento, pero no sustituye a otros controles de seguridad. Además, no impide el acceso anónimo a recursos cuyos permisos incluyan explícitamente al grupo ANONYMOUS LOGON, por lo que también es necesario revisar los permisos existentes.
¿Qué riesgos existen sin Disable Anonymous enumeration of shares?
Si se permite la enumeración anónima, un atacante puede obtener nombres de cuentas y recursos compartidos sin disponer de credenciales válidas.
Esta información puede utilizarse para:
- Identificar cuentas existentes y facilitar ataques contra contraseñas.
- Conocer la estructura o función de determinados sistemas.
- Preparar ataques de ingeniería social más creíbles.
- Realizar tareas de reconocimiento antes de intentar un acceso.
¿Cómo configurar Disable Anonymous enumeration of shares?
Microsoft recomienda habilitar Network access: Do not allow anonymous enumeration of SAM accounts and shares. Podemos hacerlo mediante:
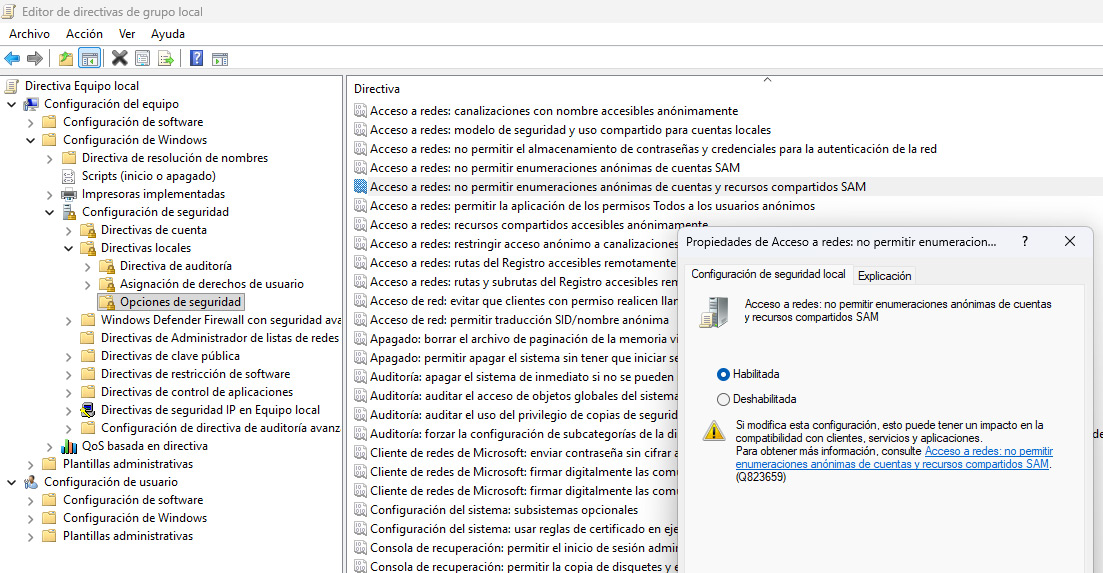
GPO
-
Computer Configuration > Windows Settings > Security Settings > Local Policies > Security Options - Editar Network access: Do not allow anonymous enumeration of SAM accounts and shares y seleccionar Enabled.
Intune
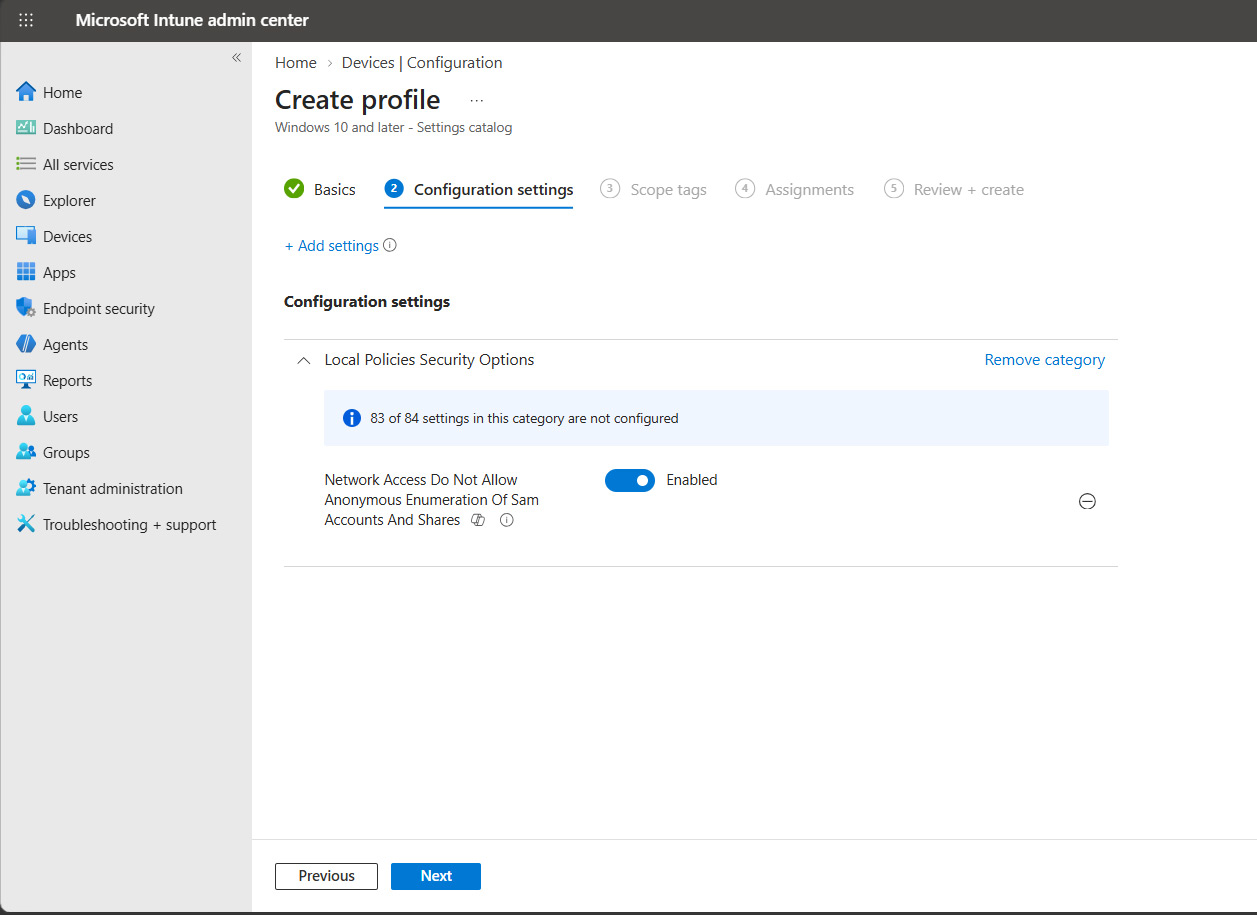
- Crear una política de configuración para Windows y establecer:
- Network access: Do not allow anonymous enumeration of SAM accounts and shares = Enabled.
Registro
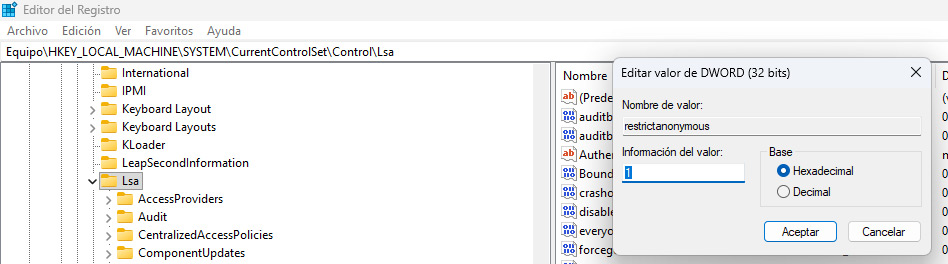
- Ruta:
HKLM\SYSTEM\CurrentControlSet\Control\Lsa - Valor:
RestrictAnonymousSAM - Tipo:
DWORD - Datos:
1
No es necesario reiniciar el dispositivo. Antes de desplegar la configuración, recomendamos probarla en un grupo piloto y comprobar que ninguna aplicación o sistema heredado depende de conexiones anónimas.
¿Podemos ayudarte?
En Allbit ayudamos a las organizaciones a revisar y reforzar la configuración de seguridad de sus entornos Microsoft 365 y dispositivos corporativos.
Una revisión de seguridad permite detectar políticas no configuradas, valores predeterminados que deberían endurecerse y controles que pueden mejorar la protección de identidades, dispositivos y datos corporativos.
¿Quieres revisar la postura de seguridad de tu entorno Microsoft 365 y comprobar si tus dispositivos están correctamente protegidos?
👉 Contacta con Allbit y solicita una revisión de seguridad de tu entorno.
